
МВД предупредило: мошенники крадут данные через поддельный Wi-Fi, QR-коды и повербанки
Поддельные Wi-Fi сети в общественных местах: как мошенники похищают личные данные и как защитить смартфон
Мошенники могут похищать личные данные россиян в общественных местах с помощью поддельных сетей Wi-Fi, фальшивых QR-кодов, повербанков с вредоносным ПО и через Bluetooth. Об этих схемах предупредили в МВД России, сообщает «Интересная Россия». Ведомство призывает с осторожностью относиться к любым способам подключения и зарядки, которые предлагают в местах большого скопления людей.
Открытый Wi-Fi: бесплатный интернет с подвохом
Главная угроза, о которой говорят в МВД, — открытые сети Wi-Fi, которые на деле могут быть поддельными. Злоумышленники создают такую точку доступа, а человек, подключившийся к ней, фактически передаёт свой трафик в чужие руки. Так преступники могут перехватить логины, пароли и платёжные данные.
Опасность в том, что внешне поддельная сеть почти не отличается от настоящей. Название может выглядеть знакомо и правдоподобно, а подключение не требует пароля, поэтому у владельца телефона не возникает подозрений. Именно поэтому вход в банковские приложения, почту и личные кабинеты через случайные открытые сети считается рискованным.
Фальшивые QR-коды и заражённые повербанки
Ещё один канал кражи данных — поддельные QR-коды. В МВД называют их среди способов, которыми пользуются мошенники в общественных местах. Код, размещённый в публичном пространстве, не позволяет заранее понять, куда он на самом деле ведёт, поэтому перед переходом по нему стоит убедиться, что он размещён настоящим владельцем заведения или сервиса.
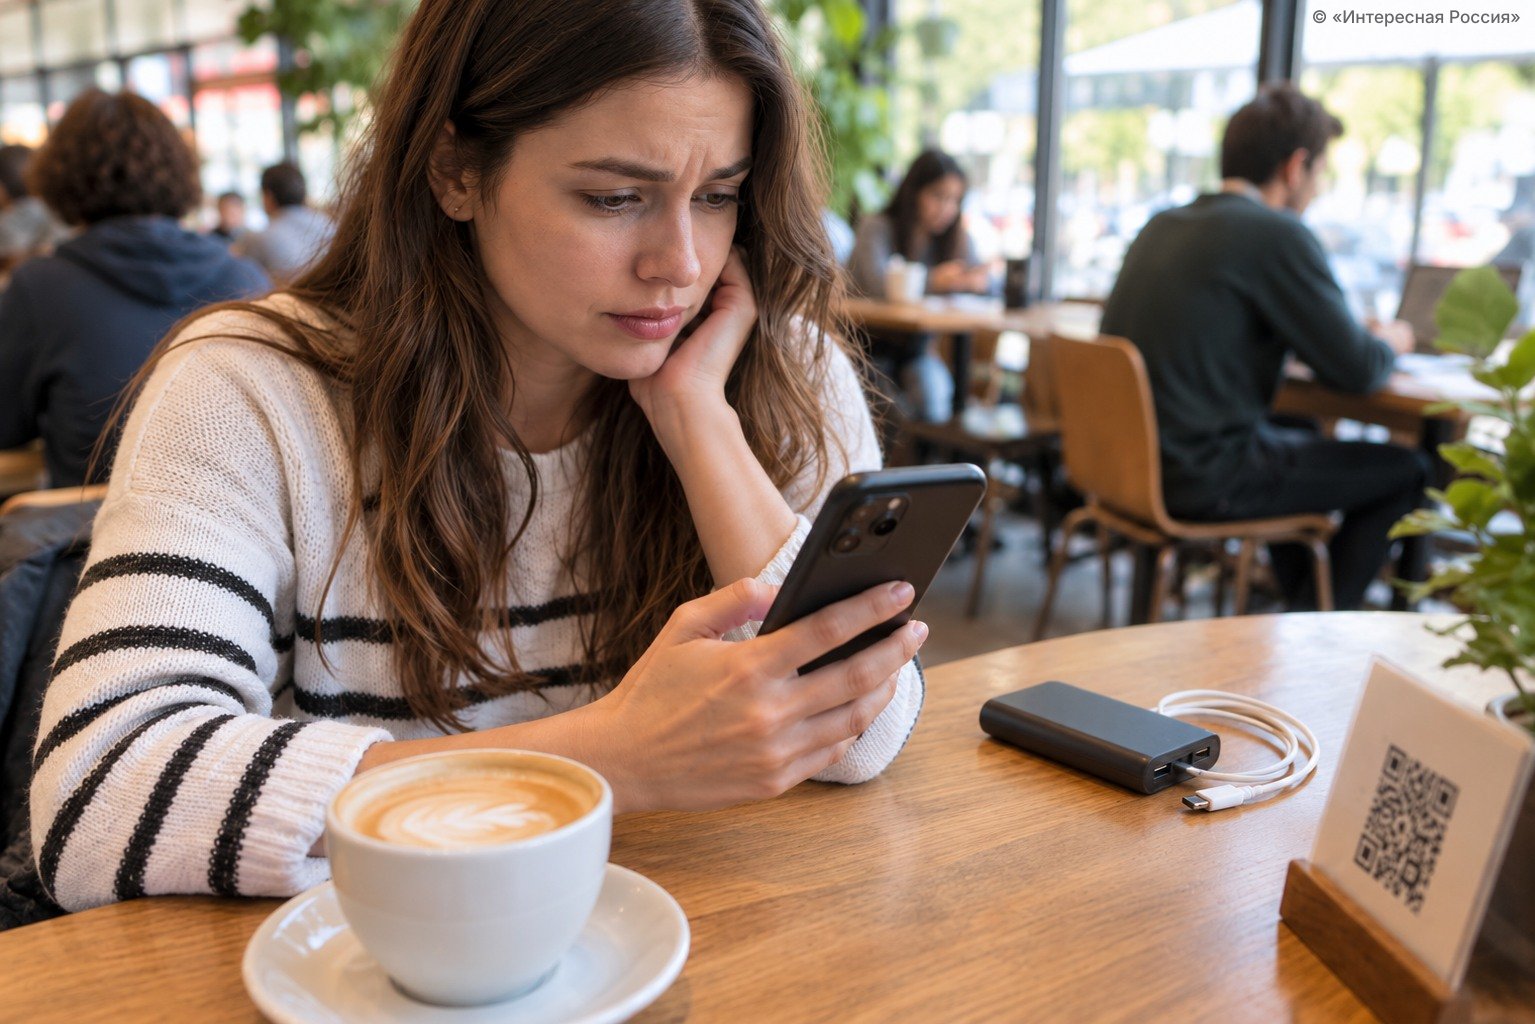
Отдельно в ведомстве упомянули повербанки, заражённые вредоносными программами. Устройство для подзарядки, которое предлагают или оставляют в публичном месте, может стать способом получить доступ к данным смартфона. К чужим зарядным устройствам и общедоступным точкам подзарядки лучше относиться осторожно, а при возможности пользоваться собственным аккумулятором.
Bluetooth: лишний риск при включённом модуле
Четвёртый способ — доступ к устройству через Bluetooth. По словам представителей МВД, если модуль включён, злоумышленники могут получить доступ к контактам и сообщениям на телефоне. Поэтому ведомство рекомендует отключать Bluetooth, когда он не используется. Это простая мера, которая не требует специальных знаний и занимает несколько секунд.
Перечисленные в сообщении схемы объединяет одно: преступники используют привычные и удобные вещи — бесплатный интернет, быструю оплату по коду, зарядку в дороге. Расслабленность человека, который торопится или хочет сэкономить на мобильном трафике, и становится главным ресурсом мошенников.
Тема цифровой безопасности остаётся актуальной и в преддверии распродаж. Ранее «Интересная Россия» рассказывала, как мошенники создают поддельные магазины к «чёрной пятнице» и как не попасться на уловки. Если платёжные данные всё же могли попасть в чужие руки, разумно как можно быстрее связаться с банком и сменить пароли.
Нашли ошибку в тексте? Выделите её мышкой и нажмите Ctrl + Enter.
Уведомления о главномВы подписаны на уведомления Подписаться Новости в MAX ПодписатьсяНовость написана с применением ИИ
Обсуждение ещё не началось. Ваш комментарий будет первым — его увидят все, кто откроет эту новость.
