
Приложение МЧС России подверглось кибератаке: россиянам разослали фейк о ядерном ударе
Взлом приложения МЧС России: что известно о фейковых сообщениях о ядерном ударе и кибератаке на систему РСЧС
Мобильное приложение МЧС России подверглось массированной кибератаке, в результате которой злоумышленники разослали населению ложную информацию. Об этом сообщили в самом ведомстве, передаёт «Интересная Россия». По словам представителей МЧС, сейчас специалисты устраняют уязвимость и восстанавливают нормальную работу ресурса.
Что именно рассылали россиянам
Подробности инцидента привёл Telegram-канал «Осторожно, новости». По его данным, в официальных каналах МЧС и Единой государственной системы предупреждения и ликвидации чрезвычайных ситуаций (РСЧС), в мобильном приложении ведомства, а также на страницах региональных оперативных штабов появились фейковые публикации.
Около 02:45 в этих системах практически одновременно начали распространяться ложные тревожные сообщения о ракетном нападении. В текстах говорилось, будто по всем регионам России нанесён удар ядерными боеголовками на носителях «P1-SUN». Жителям предписывалось срочно закупить продукты на три недели и укрыться в подвалах.
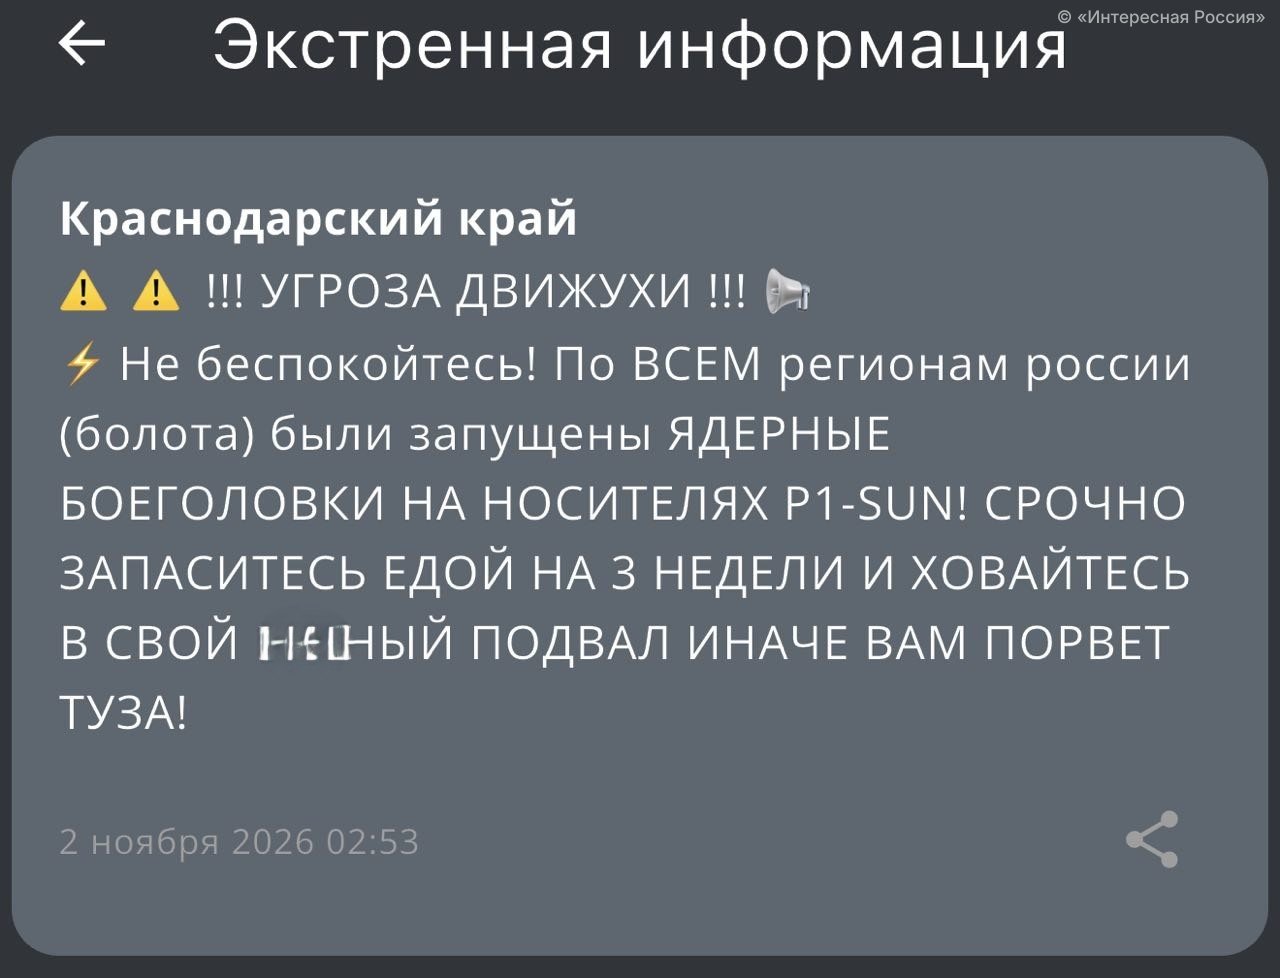 Фейковое сообщение из приложения МЧС России
В каких регионах зафиксированы фейки
Ложные публикации обнаружили в каналах МЧС и РСЧС как минимум в девяти регионах. Среди них Санкт-Петербург, Московская, Нижегородская, Тюменская, Тульская, Челябинская и Белгородская области, а также Пермский и Ставропольский края и Республика Башкортостан.
Региональные новостные ресурсы, в частности в Белгородской и Саратовской областях, быстро отреагировали на происходящее. В местных каналах появились предупреждения о целенаправленном вбросе дезинформации через систему РСЧС. Одно из сообщений призывало не поддаваться панике, поскольку «на это и идёт расчёт врага». Информация о взломе также появилась в канале РСЧС Свердловской области на платформе «Макс».
Похожий взлом на Украине накануне
Вечером 1 ноября на Украине взломали приложение для отслеживания воздушных тревог. Этот факт подтвердили Военно-воздушные силы страны. Ответственность за инцидент взяли на себя российские хакеры из группировки Hitcore.
По их версии, администратору приложения подсунули вирусный файл под видом откровенного фото: он переписывался с «17-летней девушкой» и скачал вложение, рассчитывая увидеть интимные снимки. Хакеры заявили, что хотели показать уязвимость украинских сервисов, и пообещали, что этот взлом не станет последним.
После атаки пользователи украинского приложения получали уведомления о ядерном ударе и о том, что на страну якобы летит ракета «Орешник». Жители столицы Украины, кроме того, получили сообщения о химической угрозе с красным уровнем опасности.
Связаны ли два инцидента
Официальных заявлений о том, кто стоит за атакой на приложение МЧС России и связана ли она со взломом на Украине, в имеющихся материалах нет. Установить причастность конкретных лиц или групп предстоит по итогам проверки, и пока любые версии остаются предположениями.
Пока специалисты МЧС восстанавливают работу сервиса, российским пользователям стоит ориентироваться только на подтверждённую информацию из официальных источников и не реагировать на сообщения, которые призывают к панике или массовым закупкам. Когда приложение полностью вернётся к штатному режиму, в ведомстве пока не уточнили.
Нашли ошибку в тексте? Выделите её мышкой и нажмите Ctrl + Enter.
Уведомления о главномВы подписаны на уведомления Подписаться Новости в MAX ПодписатьсяНовость написана с применением ИИ
Обсуждение ещё не началось. Ваш комментарий будет первым — его увидят все, кто откроет эту новость.
